Một số trang web chính phủ Ấn Độ đã bị kẻ gian lợi dụng chèn quảng cáo đánh lừa người dùng, điều hướng họ đến các nền tảng cá cược trực tuyến.
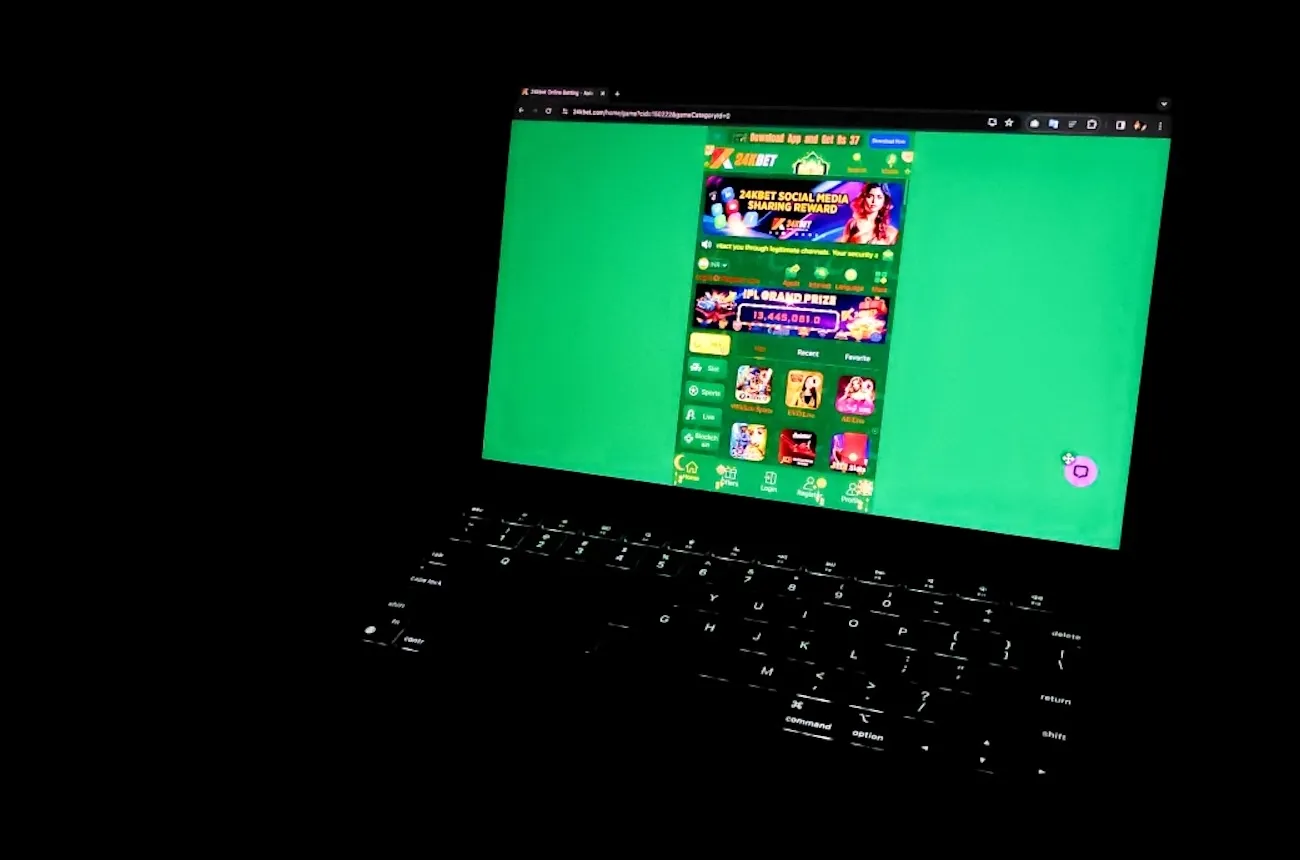
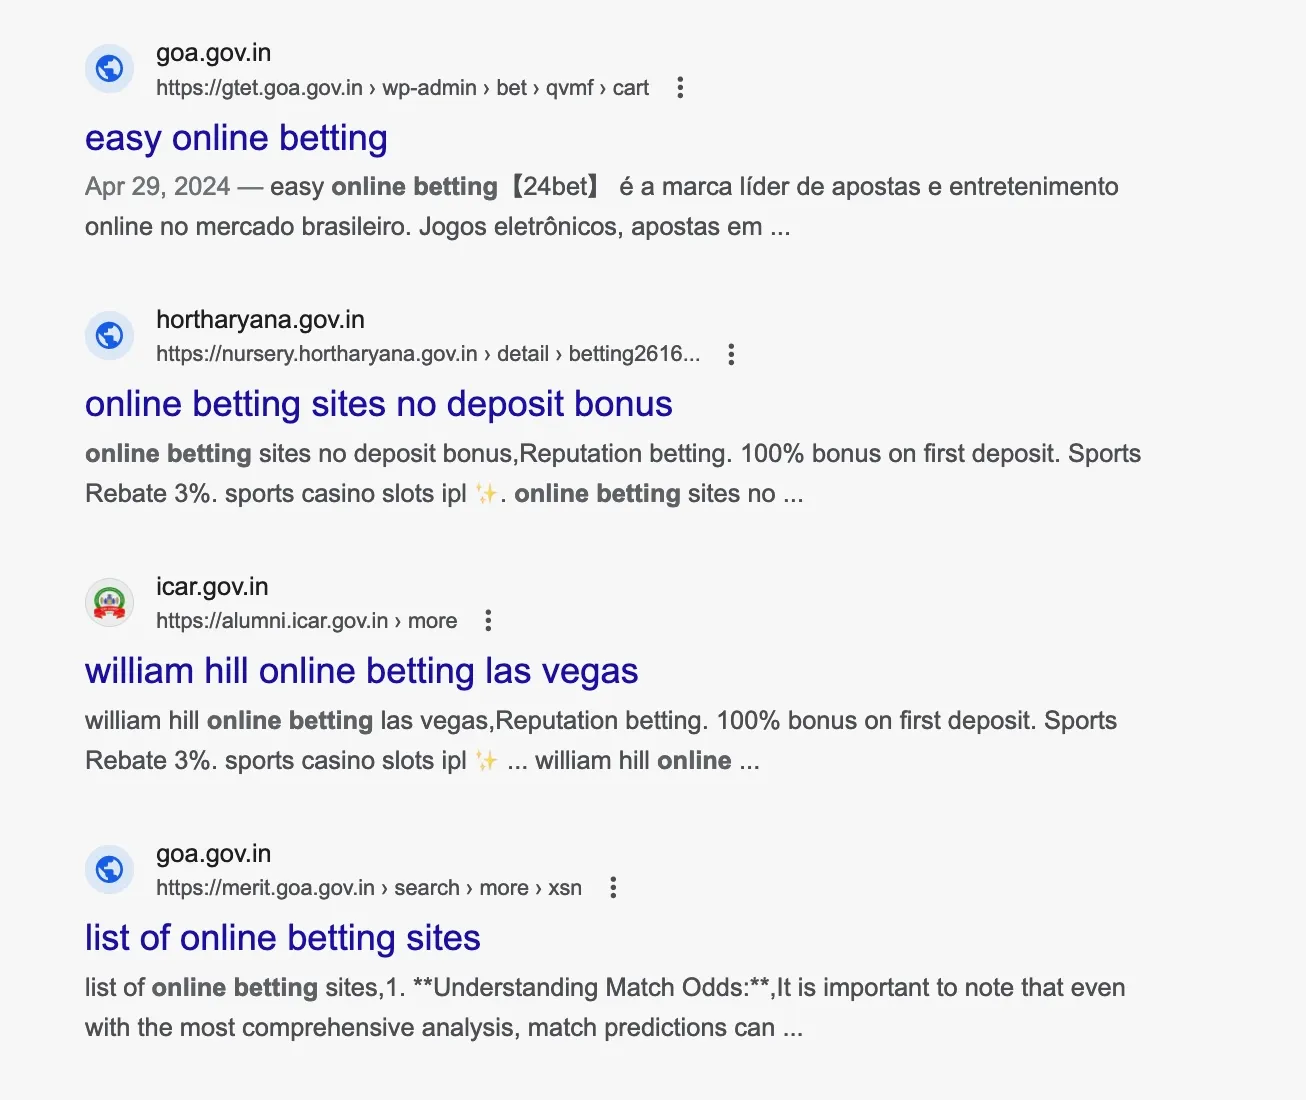
Techlade phát hiện khoảng bốn chục liên kết trang web “.gov.in” của các bang ở Ấn Độ, bao gồm Bihar, Goa, Karnataka, Kerala, Mizoram và Telangana, đang chuyển hướng người dùng sang các nền tảng cá cược. Một số trang web này thuộc sở cảnh và sở thuế tài sản của các bang. Những liên kết lừa đảo này đã được các công cụ tìm kiếm như Google lập chỉ mục, khiến quảng cáo dễ dàng tìm thấy trên mạng.
Các trang web chuyển hướng này được quảng cáo là “Nền tảng cá cược trực tuyến nổi tiếng nhất châu Á” và “Ứng dụng cá cược cricket trực tuyến số một ở Ấn Độ”, cho phép cá cược vào các trận đấu, bao gồm các giải đấu cricket như Giải Ngoại hạng Ấn Độ (IPL).
Hiện chưa rõ kẻ gian đã chèn quảng cáo vào các trang web của chính phủ Ấn Độ bằng cách nào và các liên kết này đã chuyển hướng người dùng sang các nền tảng cá cược trực tuyến trong bao lâu.
Sau khi phát hiện vấn đề vào đầu tuần này, Techlade đã cảnh báo Nhóm ứng phó khẩn cấp máy tính của Ấn Độ, được gọi là CERT-In, về lỗ hổng và cung cấp một vài liên kết trang web của chính quyền tiểu bang bị ảnh hưởng để tham khảo.
Ngay sau đó, cơ quan an ninh mạng Ấn Độ xác nhận đã nhận được email và vào thứ Năm, CERT-In xác nhận đã nâng cao vấn đề.
“Chúng tôi đã chuyển vấn đề cho cơ quan chức năng để xử lý thích hợp”, cơ quan này cho biết trong email trả lời. Hiện chưa rõ lỗ hổng cho phép truy cập backdoor vào các trang web của chính quyền tiểu bang đã được khắc phục chưa.
Tháng 6 năm ngoái, các trang tin tức chính thống đã đưa tin rằng kẻ gian đã đăng quảng cáo dịch vụ hack trên các trang web của chính phủ Mỹ thông qua lỗ hổng bảo mật trong phần mềm quản lý nội dung web của chính phủ. Một số quảng cáo này dường như đã xuất hiện trực tuyến trong nhiều năm.
0 bình luận